Ultimo Magazine
Magazine di Settembre - Arcangelo
Magazine Settembre 2026

Magazine di Settembre - Arcangelo

Sfoglia ora
Informare Online

Home
La Redazione
  • Speciali
Officina Volturno
  • Storia di Napoli a fumetti
  • Premio "città di Castel Volturno"
  • Informare con l'Arte
  • PCTO nelle scuole
  • Lavoro e Servizi
Inchieste
Video
Sostienici
  • I nostri sostenitori
AttualitàAmbientePoliticaCulturaSpettacoloSocialeSportCastel VolturnoComunicati StampaPubblicazioni Scientifiche
Logo Informare Online

Magazine di promozione culturale, periodico mensile gratuito, che nasce nel 2002 a Castel Volturno, fondato da Tommaso Morlando, in concomitanza con una forte attività associazionistica praticata dal Centro Studi Officina Volturno sul territorio, in termini di salvaguardia ambientale e testimonianza contro la criminalità organizzata.

Magazine del mese

Magazine di Settembre - Arcangelo
Magazine Settembre 2026Sfoglia ora

Link Utili

  • Home
  • Contatti
  • La redazione
  • Punti di Distribuzione
  • Sostienici
  • I Nostri Sostenitori
  • Archivio Magazine

Categorie

  • Attualità
  • Ambiente
  • Politica
  • Cultura
  • Spettacolo
  • Sociale
  • Sport
  • Castel Volturno
  • Comunicati Stampa
  • Pubblicazioni Scientifiche

Seguici su

Scarica l'App

© 2026 Informare Online. Tutti i diritti riservati.

Testata giornalistica reg. Tribunale di S. M. Capua Vetere N° 678 del 03/04/2007
Home
La Redazione
Officina Volturno
Inchieste
Video
Sostienici
AttualitàEVIDENZA

Gli attacchi web e coronavirus

Redazione Informare
Redazione InformareRedazione Informare
18 maggio 20208 min di lettura

Condividi su

WhatsAppFacebookX (Twitter)Telegram
Gli attacchi web e coronavirus

Indice (10)

  • 1Organizzazioni degli hacker ai tempi di Covid-19
  • 2Account takeover
  • 3Vishing
  • 4Smishing – attacchi via sms
  • 5Social media
  • 6App
  • 7 Phishing – attacchi via email 
  • 8Come difendersi?
  • 9 Manipolazione degli istinti da parte dei criminal hacker
  • 10Essere vigili: la prevenzione contro gli attacchi web

Gli attacchi web. Un problema già esistente si è ulteriormente complicato e diventato più frequente “all’epoca” del Covid-19. Ognuno di noi è stato vittima delle minacce online almeno una volta nella vita. Questo succede anche perché le modalità e tipologie di truffe informatiche sono davvero tante e sono in continua evoluzione. Esattamente come il virus che può mutare assumendo forme ed espressioni diverse.
Organizzazioni degli hacker ai tempi di Covid-19

informare_online_cyber_cryme_corona_related
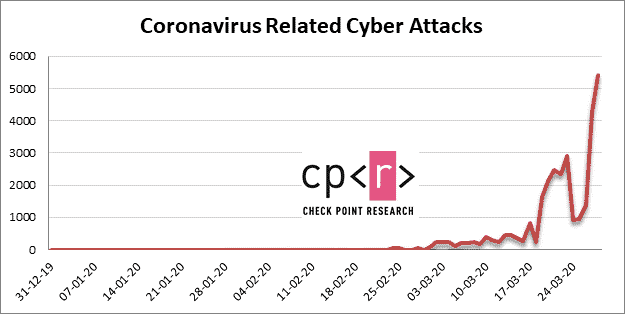
Molti gruppi di criminal hacker si sono organizzati per condurre un’intensa attività e prosperare in tempo di crisi. L’attuale pandemia Codiv-19 non fa eccezione, anzi la paura collettiva legata allo stato di emergenza è l’elemento cardine intorno al quale ruota cyber crime. In questi mesi, come sottolinea l’azienda del settore della sicurezza informatica TECHINF, ”c’è una crescente ondata di tentativi di attacco”. Ciò comporta un impatto immediato e rapido sull’economia. Un modo per proteggersi dagli attacchi web e prevenire gli effetti dannosi degli stessi è sicuramente essere consapevoli e ben informati al riguardo.

Ecco alcune delle più comuni minacce online.
Account takeover

informare_online_phishing
L’account takeover è un attacco in cui i criminali informatici sfruttano le credenziali rubate nel corso di data breach (rilascio – intenzionale e non – di dati personali nel web) per prendere il controllo di account come on-line banking e simili. Ora, in maniera più preoccupante, sapendo che i bambini di tutto il mondo non vanno a scuola, i truffatori si rivolgono direttamente a loro nella speranza di accedere ai loro account, specialmente nel mondo gaming. Questi, infatti, sono spesso collegati alle carte di credito dei genitori.

Informare i soggetti che sono obiettivo di questi attacci (ragazzi – bambini) della possibilità di essere soggetti di messaggi falsi con scopo di adescamento. Una volta rilevato il messaggio informare la polizia postale.
Vishing

informare_online_cyber_cryme_corona
Cosa hanno in comune i conti bancari online e Covid-19? Non molto, a meno che non siate un criminal hacker come quello che ha inviato ai clienti di una banca un’e-mail che consigliava loro di chiamare la sede per risolvere un mancato pagamento. Si trattava di un tipico stratagemma, tranne per il fatto che includeva anche la frase “se la vostra situazione finanziaria è stata influenzata da Covid-19, chiamateci per discutere le opzioni…”. L’e-mail ha poi fornito un numero di telefono voip da chiamare al posto di un link da cliccare. Mentre gli attacchi di vishing comportano la ricezione di una telefonata voip non richiesta da parte di qualcuno che sembra rappresentare una banca o un’altra organizzazione, questo nuovo tipo di attacco, soprannominato “reverse vishing”, utilizza e-mail, annunci online o post sui social media per convincere le potenziali vittime a chiamare un numero di telefono controllato dal truffatore.

Consultare i siti ufficiali dei soggetti coinvolti, chiedere sempre i nominativi dei soggetti che vi contatteranno, consultare telefonicamente le forze dell’ordine; dotarsi delle app iOS e Android anti phishing; consultare i siti ufficiali dei soggetti coinvolti, o citati nei link del testo dell’sms.

Smishing – attacchi via sms

Un attacco smishing è un attacco di phishing che utilizza sms invece di messaggi e-mail per colpire. I truffatori aggiungono ora un tocco di coronavirus a questo tipo di truffa già sperimentata. Questo tipo di attacchi in genere cerca di ingannare chiunque risponda a fornire informazioni sul conto come condizione per richiedere il pagamento o i punti offerti.

Consultare i siti ufficiali dei soggetti coinvolti o citati nei link del testo dell’sms. Dotarsi delle app iOS e Android anti phishing.

Social media

Come per molte delle altre truffe descritte, il criminal hacker usa il Covid-19 come pretesto per un atto di generosità: un post su Facebook, un tweet… Tutti contenenti link maligni che imitano qualche raccolta fondi o iniziativa benefica. Ciò che gli attaccanti vogliono davvero dei social media è che il lettore clicchi e fornisca informazioni personali o si iscriva a costosi servizi o, ancora meglio, condivida il post con gli amici, in modo da attirare ancora più vittime.

 Consultare i siti ufficiali dei soggetti coinvolti e consultare i supporti ufficiale dei social.

App

Non tutti i tentativi riguardano e-mail, telefonate o messaggi. Le applicazioni mobile sono un vettore di attacco in rapida crescita per la diffusione di malware, spyware e ransomware. Giocando sull’interesse globale per l’argomento, i criminal hacker hanno rilasciato una serie di false app mobile relative al Covid-19 che affermano di offrire le ultime notizie e gli aggiornamenti più recenti. Queste fake app stanno invece scaricando malware e ransomware in grado di compromettere il dispositivo della vittima. 

Considerando che le fake app sono riuscite a passare i controlli dei relativi ambienti ufficiali di distribuzione Android ed Apple, dotarsi delle applicazioni terze come McAfee, Bitdifender, consultare Play Store e iTunes.

 Phishing – attacchi via email 

I malintenzionati approfittano anche della mancanza di lavoro e subentrano nei meccanismi di smart-working. Molte figure come modelle/i , personaggi dello spettacolo e tutti coloro che guadagnano principalmente attraverso la propria immagine sui social media, sono un bersaglio importante per gli hacker. E’ frequente in questi casi ricevere un’email con la proposta di collaborazione da parte di CEO delle aziende e realtà importanti. Alcuni messaggi  sono facilmente individuabili come truffe, in base al contenuto (proposte con i guadagni molto elevati) ,forma (testo sgrammaticato, punteggiatura, presenza/assenza di una lettera/simbolo rispetto all’indirizzo web ufficiale), etc. Altri- sono difficili da riconoscere nell’immediato per cui occorre fare molta attenzione e analizzare ogni dettaglio dell’email.

Gli attacchi phishing spesso contengono i link e alcuni di questi conducono al sito web legittimo anche se l’url effettivo risulta essere diverso. Ad esempio, l’invito di cliccare il link Instagram per scegliere gli outfit da pubblicizzare in cambio ad un compenso economico. Questo link apre una pagina con la facciata login Instagram dove chiede all’utente di inserire le credenziali per poter accedere al profilo. L’utente, convinto, di aver fatto il normale login, in realtà, ha fornito i suoi dati al sito phishing. In questo modo, il suo account Instagram può essere hackerato e i dati utilizzati per fare altro tipo di manipolazioni.

Come difendersi?

Per proteggersi da questo tipo di attacco, occorre leggere attentamente l’email, verificare l’identità del mittente e l’indirizzo email. Bisogna, inoltre, analizzare bene il contenuto, la forma e presenza di eventuali link. Per controllarle l’url effettivo ci sono numerosi servizi online.
 Manipolazione degli istinti da parte dei criminal hacker

informare_online_cyber_cryme
Spesso si dimentica che le truffe possono avere successo solo se sono in grado di ingannare le vittime affinchè facciano ciò che intendono fare (ad esempio scaricare malware). Il cyber crime dipende moltissimo dall’elemento umano e i criminal hacker sanno di dover manipolare i nostri istinti primordiali per avere successo. Sono intelligenti e astuti e fanno leva sulle tattiche che molte organizzazioni di marketing utilizzano per colpire le nostre emozioni e per farci acquistare un prodotto o un servizio.
Pensate a questi esempi:
– Senso di urgenza: “vi perderete questo fantastico affare se non agite subito” cliccate qui (in un’e-mail di phishing o in un promo su un post dei social media). La paura che gli altri si accaparrino l’essenziale, come cibo, disinfettante per le mani e carta igienica, ha creato un senso di urgenza per molti.
– Senso di paura: “hai mancato un pagamento!” sapendo che molte persone sono in difficoltà finanziarie, creando un senso di paura che un’utenza venga chiusa, ad esempio, i criminal hacker ti invitano a inserire gli estremi del tuo conto corrente o a effettuare pagamenti.

Essere vigili: la prevenzione contro gli attacchi web

Ecco, perché spesso le vittime degli hacker sono persone impulsive, che si trovano in uno stato emotivo particolare (paura, rabbia etc.), persone distratte, coloro che hanno fretta e agiscono in automatico .Insomma, i cyber criminali sono molto bravi ad agire e sfruttare le zone inconsce del nostro cervello. Siccome le tipologie degli attacchi sono numerose, bisogna ipotizzare che ciò con cui siamo a contatto non è al 100% sotto il nostro controllo razionale e a volte l’esperienza non basta. Perciò occorre fare molta attenzione, essere consapevoli e non sottovalutare l’eventuale “invito” che potrebbe recarci un grave danno. Analizzare, informarsi e verificare ciò che riceviamo da parte dei terzi sono buone misure preventive contro i cyber attacchi.

di Marta Krevsun

Tags
  • #attaccoinformatico
  • #covid-19
  • #cybercrime
  • #haker
  • #phishing
Redazione Informare
Redazione Informare

Redazione Informare

Magazine mensile, gratuito, di promozione culturale edito dal "Centro Studi Officina Volturno", associazione di legalità operante in campo ambientale, sociale e culturale.

Articoli Autore
Ti è piaciuto questo articolo?Condividilo con i tuoi contatti
WhatsAppFacebookX (Twitter)Telegram

Potrebbero interessarti anche

•
•
•
•

Magazine di Settembre - Arcangelo
Magazine Settembre 2026

Magazine di Settembre - Arcangelo

Sfoglia ora

Home
La Redazione
Speciali
Officina Volturno
Storia di Napoli a fumettiPremio "città di Castel Volturno"Informare con l'ArtePCTO nelle scuoleLavoro e Servizi
Inchieste
Video
Sostienici
I nostri sostenitori

Categorie

AttualitàAmbientePoliticaCulturaSpettacoloSocialeSportCastel VolturnoComunicati StampaPubblicazioni Scientifiche

Segnalazioni WhatsApp

Hai qualcosa da segnalarci?

Scrivici su WhatsApp. Tuteliamo l'anonimato e la riservatezza delle fonti.

Scrivici su WhatsApp

Seguici su:
Torna dopo 25 anni di stop il Giro di Campania: la presentazione a Palazzo Santa Lucia
  • APPROFONDIMENTI•
  • ATTUALITÀ

Torna dopo 25 anni di stop il Giro di Campania: la presentazione a Palazzo Santa Lucia

A Palazzo Santa Lucia è stata presentata la 64esima edizione del Giro di Campania, alla presenza dell’Assessora allo Sport...

Davide Puzone•18/09/2026
Costiera Amalfitana in fiamme: gli incendi sono stati appiccati con ordigni
  • APPROFONDIMENTI•
  • ATTUALITÀ

Costiera Amalfitana in fiamme: gli incendi sono stati appiccati con ordigni

La Costiera Amalfitana brucia ormai da giorni. Tra la devastazione e le fiamme alimentate dai forti venti, si lavora incessan...

Ilaria Morlando•18/09/2026
Il Santo Patrono restituito alla città di Napoli: ultimato il restauro dell'edicola di San Gennaro
  • APPROFONDIMENTI•
  • ATTUALITÀ

Il Santo Patrono restituito alla città di Napoli: ultimato il restauro dell'edicola di San Gennaro

Il 16 settembre 2026 sono stati ultimati i lavori riguardo il restauro dell’edicola votiva di San Gennaro, situata in piazz...

Mariafrancesca Cafarelli•18/09/2026
Lo stadio Reggia Caserta Baseball sepolto dal PNRR
  • APPROFONDIMENTI•
  • ATTUALITÀ•
  • EVIDENZA•
  • MAGAZINE SETTEMBRE 2026

Lo stadio Reggia Caserta Baseball sepolto dal PNRR

500mila euro per trasformare un gioiello in un cantiere fantasma. Oggi l’impianto sportivo è fermo, costretto a sbrogliars...
Gianrenzo Orbassano•18/09/2026